인프라 보안 -- 토스 Affiliation 정규직
합류하게 될 팀에 대해 알려드려요
- 보안 아키텍처 설계 / 적용 / 자동화 : Security Infrastructure 팀은 토스 비즈니스가 안전하게 확장될 수 있도록 보안 아키텍처를 설계하고, 이를 실제 환경에 적용·자동화하는 팀이에요.
- 인프라 보안 정책 및 접근 통제 설계 및 구현 : 클라우드·네트워크·엔드포인트 전반을 다루며, 주요 인프라를 기준으로 보안 정책과 통제 체계를 직접 설계하고 구현해요.
- 로그 구조 및 접근 제어 모델 설계 : 기술 스택을 선택하고, 로그 아키텍처와 접근 제어 모델까지 만들어가며 “보안을 위한 보안”이 아닌, 실제 위협을 방어하는 구조를 구축해요.
- 팀 동료들은 다양한 연차를 가진 팀원들로 구성되어 있고, 대부분 기업 정보보안 담당자의 경험과 정보보호 전문기업의 경험이 있어요.
- “왜?”라는 질문에서 출발해 보안 구조를 개선하고, 더 안전하면서도 효율적인 방식을 설계하며 기술과 비즈니스의 균형을 만들어가고 싶은 분을 기다려요.
이력서는 이렇게 작성하시는 걸 추천해요
- 수행 업무 구체적 사례 (역할 / 기술 스택 / 전후 개선사항 위주) : 수행하신 업무에 대해 구체적인 사례를 중심으로 작성해 주세요. 특히, 프로젝트에서 맡으셨던 역할, 사용했던 기술 스택, 프로젝트 전후의 개선 사항 등을 상세히 설명해 주시면 좋아요.
- 문제 발생 시 해결하기까지의 과정 : 문제를 해결하는 과정에서 겪었던 어려움이 있었다면, 이를 어떻게 고민하고 해결했는지 구체적으로 설명해 주세요.
- 보안 위협 식별 / 대응 / 문제 해결 경험 : 보안 위협을 식별하고 대응하거나 다양한 문제 해결(기술적, 관리적) 경험이 있다면, 사례 중심으로 구체적으로 작성해 주시면 좋아요.
- 신규 보안 기술 학습 및 성공적 적용 사례 : 새로운 보안 기술과 위협을 학습하며 이를 업무에 적용했던 구체적인 사례를 작성해 주시면 좋아요.
1) 네트워크 보안
합류하면 함께 할 업무예요
- 전사 정보보안 솔루션 구축 및 운영 : 토스의 서비스와 임직원 환경을 보호하는 정보보안 솔루션을 구축하고 운영해요.
- 접근 통제 수행 : 내부 정보시스템에 대한 접근 통제 체계를 수립하고 솔루션을 운영해요.
- 금융 컴플라이언스 준수 및 대응 : 금융 컴플라이언스에 따른 망 분리 환경 및 정보 유출 대응 시스템을 구축해요.
- 가시성 (Observability) : 보안 가시성 확보와 접근 체계 고도화를 위한 시스템을 기획하고 운영 해요.
- AI 기반 탐지 및 대응 : 최신 위협 분석 및 글로벌 트렌드 반영, AI 기반 탐지·분석 체계 기획 및 실시간 대응 전략을 수립해요.
이런 분과 함께하고 싶어요
- 3년 이상의 기업 보안 실무 경험을 보유하신 분이 필요해요.
- 보안 위협 예방/탐지/대응 경험 : 다양한 보안 위협을 네트워크 관점에서 예방/탐지/대응한 경험이 필요해요.
- 보안 솔루션 구축/운영 경험 : 네트워크 보안 솔루션(F/W, DDOS, IDS/IPS, WAF, SASE, ZTNA, VPN 등)을 구축/운영하신 경험이 필요해요.
- SASE (Secure Access Service Edge) : 클라우드 기반 아키텍처로, WAN과 네트워크 보안 서비스를 단일 통합 플랫폼에서 종합적으로 관리할 수 있음.
- Python, AI agent 기반 자동화 역량 : 다양한 도구를 통해 운영 자동화 / 효율화를 하신 경험이 필요해요.
다음의 경험이 있으시다면 더욱 좋아요
- 인프라 구성 / 운영 방식 설계 : 인프라 구성 및 운영 방식을 주도적으로 개선시키거나 아키텍처를 설계하신 경험이 있으면 좋아요.
- 네트워크 접근 통제 고도화 경험 : 다양한 내/외부 위협, 내부 통제를 고려한 네트워크 보안 대응 및 고도화를 주도적으로 해보신 경험이 있으면 좋아요.
- 다양한 AI, 오픈소스, SaaS 서비스 등을 활용하여 직면한 문제 해결을 시도해보신 경험이 있으면 좋아요.
- 다양한 금융 컴플라이언스 및 인증 심사를 대응하신 경험이 있으면 좋아요.
2) 클라우드 보안
합류하면 함께 할 업무예요
- 클라우드 기반 보안 아키텍처 설계 및 IAM 관리 체계 구축 : 토스의 클라우드 환경(AWS, GCP, Azure 등)에서 네트워크, 서버, 데이터베이스 등 주요 리소스를 보호하는 보안 아키텍처를 설계하고, IAM 기반 계정·권한 관리 체계를 포함한 보안 인프라를 구축·운영해요.
- 금융 컴플라이언스 준수 및 대응 : 금융 컴플라이언스 기준을 충족할 수 있도록 망 분리, 데이터 보호, 접근 통제 체계를 설계·구축·운영해요.
- 클라우드 기반 로깅 및 모니터링 체계 : 클라우드 환경 전반에서 보안 가시성을 확보하고, 로깅·모니터링 체계를 자동화해 안정적으로 운영해요.
- 보안 인프라 운영 자동화 : Python, Terraform 등을 활용해 보안 인프라 운영을 자동화하고 효율성을 높여요.
- AI 기반 탐지 및 대응 : 최신 보안 위협과 글로벌 트렌드를 반영하고, AI 기반 기술을 활용해 보안 인프라를 지속적으로 개선해요.
이런 분과 함께하고 싶어요
- 아래 유관 경험을 5년 이상 보유한 분을 찾아요.
- AWS, GCP, Azure 등 멀티 클라우드 환경에서 보안 아키텍처를 설계·운영한 경험이 필요해요.
- IAM, VPC, Security Group, WAF, KMS, GuardDuty, Control Tower, SCP, GCP Security Command Center 등 클라우드 네이티브 보안 서비스를 활용해 보안 체계를 고도화할 수 있는 역량이 필요해요.
- Python, Node.js, IaC(CloudFormation, Terraform)과 같은 자동화 도구를 활용해 보안 운영을 자동화하고 효율화한 경험이 필요해요
- 네트워크, 서버, 데이터베이스, 애플리케이션, Kubernetes 등 클라우드 인프라 전반을 보안 관점에서 설계·운영할 수 있는 이해와 경험이 있으면 더욱 좋아요.
- ISO 27001, ISO 27701, PCI-DSS, ISMS-P 등 보안 인증 및 금융 규제 심사 대응 경험과 컴플라이언스에 대한 이해가 있으면 더욱 좋아요.
- Kubernetes(K8s), Container Runtime, Service Mesh 등 컨테이너 환경에서 보안 아키텍처를 설계·운영하거나, 워크로드 보호, 이미지 취약점 관리, Network Policy 등 컨테이너 보안 체계를 구축·운영한 경험이 있으면 더욱 좋아요.
- 클라우드 보안을 전문성으로 가지면서, 인프라 전반으로 영역을 확장해가고 싶은 분과 함께하고 싶어요
포지션별 적합한 프로젝트 제안
- 네트워크 보안 : 네트워크 보안 + 접근 통제 + Observability + 자동화 + 금융 규제
- 클라우드 보안 : 멀티 클라우드 보안 아키텍처 + IAM + 클라우드 네이티브 보안 + 자동화
"방화벽을 운영했다", "AWS를 사용했다" 수준의 경력보다 "보안 문제를 발견하고, 아키텍처를 설계하여 적합한 기술을 적용해 자동화한다. 그리고 적용 결과를 정량적으로 표현할 수 있어야 한다"는 프로젝트 서사를 만들어야 한다.
네트워크 보안 -- Enterprise Zero Trust Network Security Platform
Okta Identity와 AWS Network Security를 결합하여 사용자, 디바이스, 애플리케이션, 네트워크 컨텍스트 기반의 Zero Trust 접근 통제와 실시간 탐지 / 자동 대응 체계를 구축한다.
키워드 : ZTNA + FW/WAF + 접근 통제 + Observability + Threat Detection + Python 자동화 + AI
전체 아키텍처
Internet --> WAF --> Load Balancer --> ZTNA 접근 계층 (Identity-aware Proxy)
--> Okta Identity (인증 + 인가) --> 접근 통제 Policy & Rule 설정 { 사용자/사용자 그룹, 디바이스, 앱, 네트워크 IP }
--> AWS VPC { (Kubernetes : 프론트엔드 + 백엔드 + API) + 네트워크 정책 + 데이터베이스 }
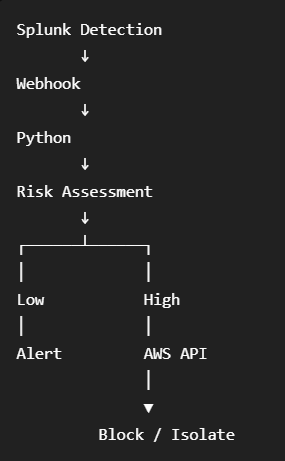
--> 로그 파이프라인 (Splunk) --> Detection Engine
--> 파이썬 자동화 { 차단/격리, 경고(Alert) }
프로젝트 핵심 기능
- ZTNA : 사용자가 내부 네트워크에 들어왔다는 사실 자체를 신뢰하지 않는 구조를 만든다.
예: 사용자 > Okta 인증 > MFA > Device Context 평가 > 정책 기반 접근 허용/차단 - 방화벽 / WAF : AWS VPC 기반 공개망, 사설망 분리 후 접근 제어
예: AWS 보안 그룹과 Kubernetes의 NetworkPolicy 동시 적용- Internet → ALB ALLOW
- ALB → Frontend ALLOW
- Frontend → Backend ALLOW
- Backend → DB ALLOW
- Internet → DB DENY
- Frontend → DB DENY
- "왜 네트워크를 이렇게 분리했는가"를 문서화한다.
- SASE / ZTNA 아키텍처 : Splunk 기반 로그 통합
- 수집 대상 : AWS WAF Logs, VPC Flow Logs, ALB Logs, Kubernetes Logs, Application Logs, Authentication Logs, ZTNA Logs
- 탐지 시나리오 : 포트 스캐닝, 브루트포스, 인증 이상행위, Privileged API 접근, 이상 아웃바운드 트래픽
예 : 다수의 인증 실패 후 로그인 성공 + 새로운 기기 + Production 환경의 관리자 API 호출 확인 = 고위험으로 판단되어 Alert 생성 - "Identity / 네트워크 / 애플리케이션 로그를 종합하여 상관분석 수행"
- Python 기반 대응 자동화
- AI Agent 기반 대응 자동화
- "이 이벤트는 정상적인 engineering activity인가?"
- "공격 가능성이 높은가"
- "관련된 사용자/디바이스/IP/Application은 무엇인가?"
- "어떤 대응이 적절한가?"
클라우드 보안 -- Multi-Cloud Security Platform & Automated Cloud Incident Response
AWS/Azure 멀티클라우드 환경에 공통 Security Baseline을 적용하고, IAM · Infrastructure · Kubernetes · Logging · Incident Detection & Response를 Terraform과 Python으로 자동화한다.
※ 핵심 : Prevent → Detect → Respond → Automate
전체 아키텍처
                    Identity Provider
                         │
                        Okta
                         │
              ┌──────────┴──────────┐
              ▼                     ▼
       AWS IAM Identity       Azure Entra ID
          Center                   │
              │                    │
              └─────────┬──────────┘
                        │
                 Identity Layer
                        │
              ┌─────────▼─────────┐
              │ Security Baseline│
              │   Terraform      │
              └─────────┬─────────┘
                        │
          ┌─────────────┴─────────────┐
          ▼                           ▼
     AWS Organization             Azure
          │                           │
   ┌──────┼──────┐             ┌──────┼──────┐
   ▼      ▼      ▼             ▼      ▼      ▼
Security Prod   Dev          Security Prod   Dev
   │                           │
   └────────────┬──────────────┘
                ▼
        Centralized Logging
                │
             Splunk
                │
        Detection Engine
                │
        Python / Lambda
                │
         Auto Remediation
보안 분석 -- 토스 Affiliation 정규직
합류하게 될 팀에 대해 알려드려요
- Security Analysis 팀은 침해사고 대응과 보안 이벤트 분석을 중심으로, 토스 전반의 보안 위협을 탐지하고 대응하는 역할을 수행하고 있어요.
- 팀 동료들은 다양한 연차를 가진 팀원들로 구성되어 있고, 대부분 기업 정보보안 담당자의 경험과 정보보호 전문기업의 경험이 있어요.
- 토스 서비스의 움직임을 Security Impact와 연결된 지표로 바라보고 의미 있는 위협을 분석하기 위해 모든 부서와 밀접하게 협업하고 있어요.
- Security Analysis 팀에 합류하면 지속되는 분석과 대응 업무를 자동화하여 위협의 본질에 집중할 수 있는 환경을 만들어볼 수 있어요.
- 알려진 위협뿐 아니라 잠재적 위협을 식별해내고 데이터 기반의 탐지 체계 설계와 선제적으로 대응할 수 있는 구조를 함께 만들어가실 분을 기다려요.
1) 이벤트 분석 / 사고 대응
합류하면 함께할 업무예요
- 침해사고 탐지, 분석 및 대응 업무에 대한 전반을 담당해요.
- 토스 서비스에 대한 보안 위협을 식별하고 SIEM에 수집되는 다양한 로그를 통해 위협 모델링 및 시나리오를 설계하고 운영해요.
- 보안 위협 분석 및 침해사고 대응 프로세스를 수립, 개선하고 효율화/간소화 하기 위한 자동화를 진행해요.
- 다양한 공격 벡터(외부 위협, 데이터 유출 등)에 대한 기술적 분석과 대응 방안을 연구해요.
이런 분과 함께하고 싶어요
- 침해사고 및 보안 위협 분석을 통한 실질적인 보안 위협을 대응하고 개선했던 경험이 필요해요.
- K8S 환경 및 Public Cloud 환경에서의 보안 위협을 식별하고 대응했던 경험이 필요해요.
- Detection Engineering 기술을 설계, 운영, 개선한 경험이 필요해요.
- SIEM을 통한 위협 시나리오 도출 & 대응 경험이 많으신 분이 필요해요.
- 보안 위협 탐지 / 대응 업무를 자동화하거나 LLM을 통해 효율화해 본 경험이 필요해요.
이력서는 이렇게 작성하시는 걸 추천해요
- 위협 분석 및 사고 대응을 위해 기술적 분석과 대응을 직접 했던 사례가 제시되면 좋아요.
- 본인의 역량적 강점을 통해 침해사고대응 관점의 업무 효율 개선, 자동화/고도화 했던 사례가 제시되면 좋아요.
- 문제를 해결하는 과정에서 겪었던 어려움이 있었다면, 이를 어떻게 고민하고 해결했는지 구체적으로 설명해 주세요.
- 기술 역량 학습을 통해 업무에 적용했던 구체적인 사례를 작성해 주시면 좋아요.
2) 보안 분석 플랫폼 운영 -- 토스 Affiliation정규직
합류하면 함께할 업무예요
- SIEM(Splunk, Opensearch, Elasticsearch) 설계 및 구축, 운영을 담당해요.
- 다양한 환경(On-Prem, AWS, K8S)에서의 보안 로그를 안정적으로 수집할 수 있는 아키텍처를 설계해요.
- 로그 파이프라인(NIFI, KAFKA, Hadoop)에 대한 안정적인 운영과 고도화를 진행해요.
- Security Data Platform(SIEM)에 대한 성능 최적화, 장애 대응을 위한 로깅 / 모니터링 체계를 구성하고 관리해요.
- 로그 분석 효율을 높이기 위해 다양한 로그에 대한 표준 모델링을 설계하고 정규화를 진행해요.
이런 분과 함께하고 싶어요
- SIEM의 확장성 / 성능 최적화 / 운영 안정화를 고려한 설계 및 구축 경험이 필요해요.
- 로그 수집, 데이터 적재, 검색 및 쿼리 구성 과정에서 발생하는 문제점을 파악하고 개선한 경험이 필요해요.
- On-Prem, AWS 환경에서 이기종 보안 로그 파이프라인을 구성하고 운영(ETL, ELT)해본 경험이 필요해요.
- 다양한 형태의 보안 로그를 표준화(OCSF, CIM 등)하여 분석을 용이하게 했던 경험이 필요해요.
- Python 스크립트를 통해 업무 자동화 / 고도화를 했던 경험이 필요해요.
이력서는 이렇게 작성하시는 걸 추천해요
- 수행하신 업무에 대해 구체적인 사례를 중심으로 작성해 주세요. 특히, 프로젝트에서 맡으셨던 역할, 사용했던 기술 스택, 프로젝트 전/후의 개선 사항 등을 상세히 설명해 주시면 좋아요.
- 문제를 해결하는 과정에서 겪었던 어려움이 있었다면, 이를 어떻게 고민하고 해결했는지 구체적으로 설명해 주세요.
- 다양한 문제 해결(기술적, 관리적) 경험이 있다면, 사례 중심으로 구체적으로 작성해 주시면 좋아요.
- 기술 역량 학습을 통해 업무에 적용했던 구체적인 사례를 작성해 주시면 좋아요.